
Безопасность ИИ в компании: персональные данные, 152-ФЗ и корпоративная нейросеть
Главный источник утечек — сотрудники, которые вставляют договоры и клиентские базы в бесплатный чат-бот на телефоне. Разбираем, что требует закон при работе нейросетей с персональными данными и как устроена корпоративная нейросеть в защищённом контуре. Материал для собственника, службы информационной безопасности и юриста.
Коротко
- 77% сотрудников копируют рабочие данные в AI-сервисы, и 82% таких вставок идут через личные аккаунты (LayerX, 2025).
- Теневой ИИ фигурирует в 43% инцидентов безопасности — вдвое больше, чем годом ранее (IBM, 2026).
- Персональные данные россиян нельзя отправлять в зарубежный сервис без соблюдения 152-ФЗ; штраф за утечку — до 15 млн ₽, за повторную — до 3% выручки, но не более 500 млн ₽.
- Рабочее решение — корпоративная нейросеть в защищённом контуре: обезличивание данных до отправки в модель, корпоративные API или модель на серверах компании.
- Теневой ИИ
- Нейросети и персональные данные
- ChatGPT или корпоративная нейросеть
- Как устроен контур
- Три варианта корпоративной нейросети
- Промпт-инъекции и другие риски
- Чек-лист
- Аудит и внедрение: этапы и цены
- Частые вопросы
Что такое теневой ИИ и почему это главный риск
Теневой ИИ — это нейросети, которыми сотрудники пользуются без ведома компании: через личные аккаунты, браузеры и телефоны. Такие запросы не видит служба безопасности, и по ним сложно расследовать утечку.
Сотрудник хочет сделать работу быстрее: вставляет в бесплатный чат-бот договор, выгрузку из CRM или кусок кода. Злого умысла нет — но данные уже у стороннего сервиса.
Проблема растёт. По данным IBM (2026), сотрудники с неодобренными AI-сервисами фигурируют в 43% инцидентов безопасности против 20% годом ранее, а почти семь из десяти пострадавших компаний не имеют политики использования ИИ. Средняя стоимость утечки данных в мире достигла рекордных $4,99 млн.
Инциденты становятся серийными. По опросу McKinsey в Stanford AI Index 2026, среди компаний с AI-инцидентами доля тех, у кого их было три–пять за год, выросла с 30% до 50%. Ответственность за ИИ всё чаще переходит к информационной безопасности: она названа главным владельцем темы в 21% компаний.
| Что делает сотрудник | Что происходит с данными | Риск для компании |
|---|---|---|
| Вставляет выгрузку клиентов в бесплатный чат-бот | Персональные данные уходят зарубежному провайдеру | Нарушение 152-ФЗ, штраф, проверка Роскомнадзора |
| Просит нейросеть «улучшить» договор или смету | Условия сделки и цены хранятся у провайдера | Риск утраты режима коммерческой тайны (98-ФЗ) |
| Отлаживает код с ключами доступа | Ключи и архитектура остаются в истории чата | Доступ к инфраструктуре при взломе аккаунта |
| Пользуется личным аккаунтом вместо корпоративного | Нет журнала запросов | Инцидент нельзя расследовать и доказать |
Запрет не работает: люди продолжают пользоваться нейросетями с телефона. Работает удобная корпоративная альтернатива, в которой данные защищены по умолчанию.
Нейросети и персональные данные: что требуют 152-ФЗ и 98-ФЗ
Для нейросетей в России важны три нормы: локализация персональных данных, правила трансграничной передачи и режим коммерческой тайны. Нарушить первые две можно одним запросом с данными клиентов в зарубежный сервис.
Локализация
Персональные данные граждан РФ при сборе записываются и хранятся в базах на территории России. Если клиентская база собирается и хранится сразу в зарубежном сервисе, минуя российские базы, это нарушение.
Трансграничная передача
Передача персональных данных за рубеж требует уведомления Роскомнадзора и соблюдения условий закона. Один запрос с данными клиента в иностранный сервис может стать нарушением.
Коммерческая тайна
Режим коммерческой тайны держится на мерах охраны. Бесконтрольная передача сведений сторонним сервисам может этот режим разрушить.
| Нарушение | Штраф для юрлица | Норма |
|---|---|---|
| Утечка персональных данных — в зависимости от числа затронутых субъектов | от 3 до 15 млн ₽ | ст. 13.11 КоАП (ред. с 30.05.2025) |
| Утечка биометрических данных | от 15 до 20 млн ₽ | ст. 13.11 КоАП (ред. с 30.05.2025) |
| Повторная утечка | от 1 до 3% годовой выручки, не менее 25 млн ₽ и не более 500 млн ₽ | ст. 13.11 КоАП (ред. с 30.05.2025) |
| Нарушение локализации | от 1 до 6 млн ₽, повторно — от 6 до 18 млн ₽ | ч. 8–9 ст. 13.11 КоАП |
| Неуведомление Роскомнадзора об утечке | от 1 до 3 млн ₽ | ч. 11 ст. 13.11 КоАП |
Поэтому мы строим защищённый контур с PII-прокси и обработкой данных в России или на серверах компании: так компания пользуется нейросетями и соблюдает закон.
Раздел носит справочный характер. Правовой режим обработки данных в вашей компании согласуйте с юристом — мы строим технический контур с учётом его требований.
Публичный ChatGPT или корпоративная нейросеть: в чём разница для компании
Публичный чат-бот удобен для личных задач, но компания не контролирует, куда уходят данные. В корпоративной нейросети те же возможности работают по правилам компании и с учётом требований 152-ФЗ.
| Критерий | Публичный чат-бот в личном аккаунте | Корпоративная нейросеть в защищённом контуре |
|---|---|---|
| Где обрабатываются данные | У зарубежного провайдера | В России или на серверах компании |
| Персональные данные | Уходят в модель как есть | Обезличиваются до отправки в модель |
| Обучение на ваших данных | Может происходить: сотрудник часто не меняет настройки | Запрещено договором с провайдером или исключено архитектурой (on-premise) |
| Журнал запросов | Нет | Есть, с передачей в DLP и SIEM |
| Кто имеет доступ | Любой сотрудник со своего телефона, без контроля компании | Только авторизованные сотрудники, по ролям |
| Требования 152-ФЗ | Компания не контролирует, куда уходят персональные данные | Учитываются в архитектуре с самого начала |
| Риск утечки через сотрудника | Высокий | Существенно ниже |
Модель в обоих случаях может быть одна и та же. Меняется другое: кто контролирует данные и кто за них отвечает.
Как устроен защищённый ИИ-контур: PII-прокси, SSO и соблюдение 152-ФЗ
Запрос сотрудника проходит шесть шагов. Ключевой — PII-прокси: он убирает персональные данные до того, как текст попадёт в модель, и возвращает их в готовый ответ. Модель получает текст, в котором ФИО, телефоны, паспорта и номера договоров заменены метками.
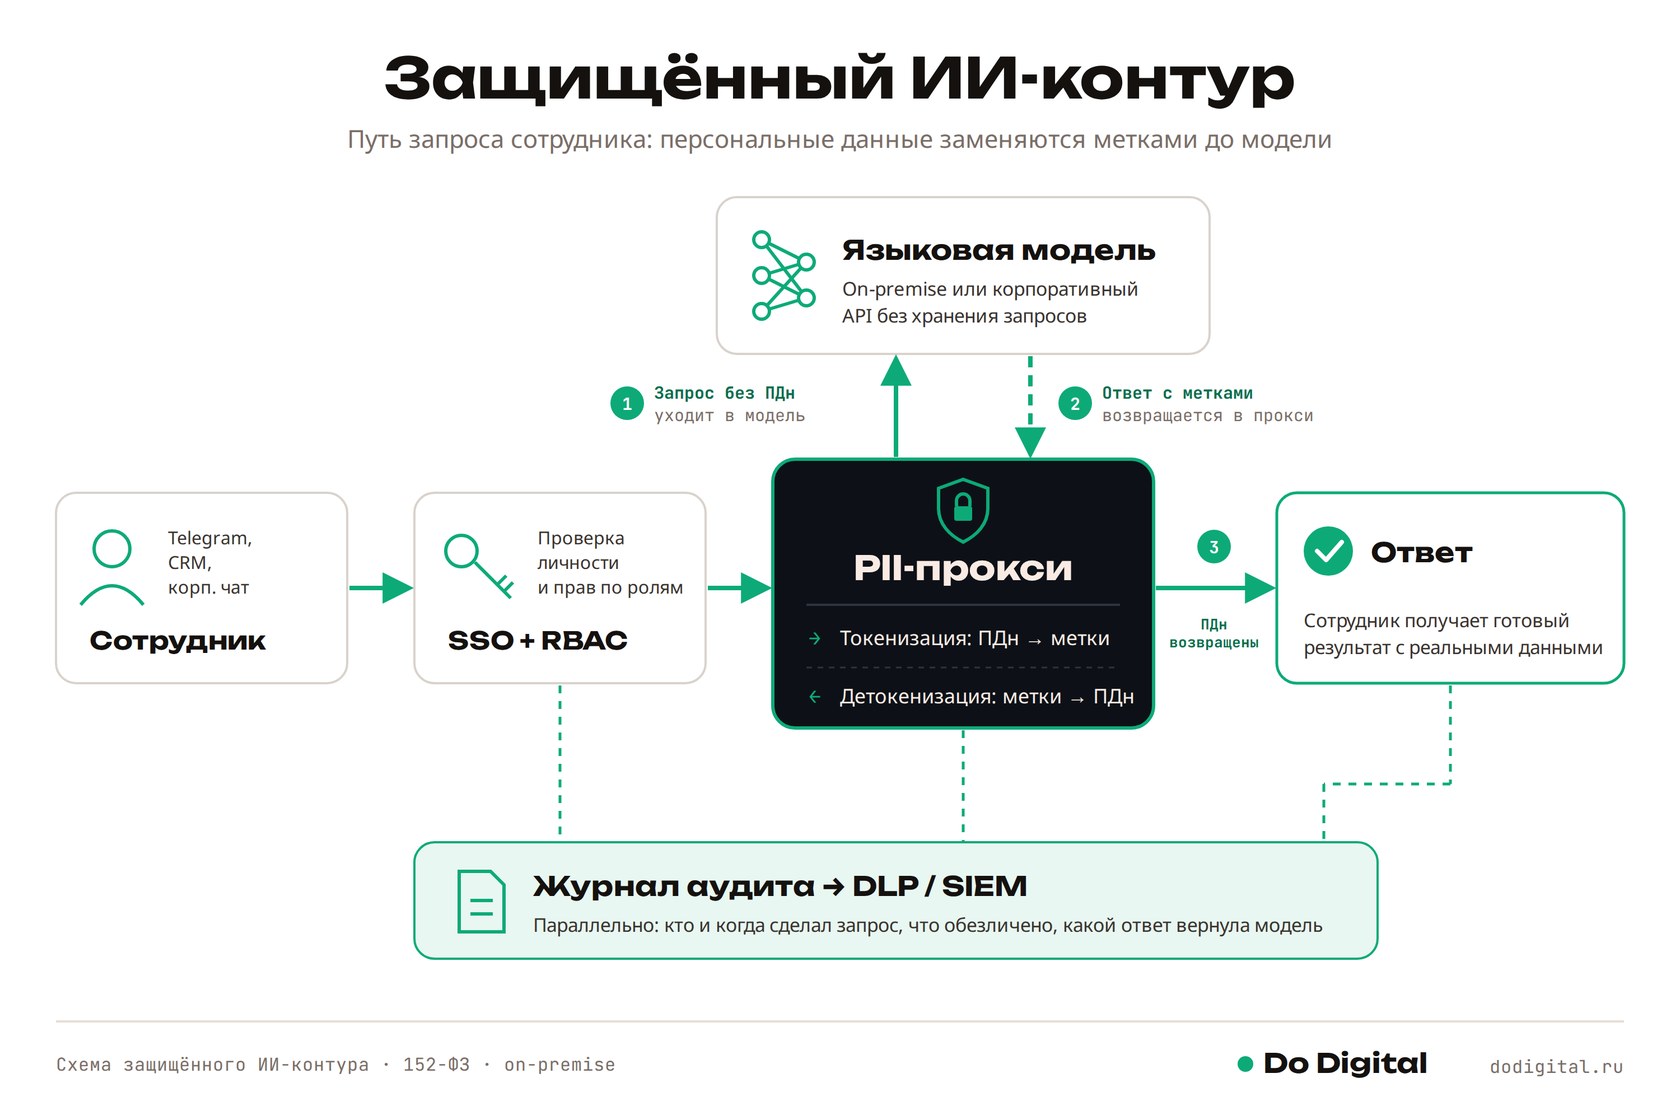
Запрос сотрудника
Сотрудник работает в привычной среде: корпоративный мессенджер, Telegram-бот или CRM. Ему не нужно переключаться в специальные «безопасные» окна или помнить сложные правила — он пишет запрос обычным языком. Защита работает незаметно для него. Это критично: так люди пользуются системой и не ищут обходных путей.
Вход по ролям (SSO / RBAC)
Система авторизации определяет, кто делает запрос и какие у него права. Разным ролям доступны разные данные и разные модели: менеджер по продажам не увидит кадровые документы, а сотрудник HR не получит доступ к коммерческим условиям крупных клиентов. Это первый обязательный фильтр безопасности. Если ассистент отвечает по базе знаний, те же права действуют на уровне документов: в ответ попадают только те документы, которые сотрудник может открыть в исходной системе.
PII-прокси — ключевой слой
До того как текст попадёт в языковую модель, прокси находит и заменяет персональные данные: ФИО, телефоны, паспортные данные, номера договоров, суммы, адреса электронной почты. Вместо реальных значений подставляются нейтральные метки: [КЛИЕНТ_1], [ДОГОВОР_14], [СУММА_3].
Модель работает с обезличенным текстом. Это главный технический механизм защиты персональных данных при работе с языковыми моделями. Правила распознавания настраиваются под типы данных конкретной компании и проверяются на пилоте.
Языковая модель (LLM)
Обезличенный запрос обрабатывает модель. Два основных варианта: модель развёрнута на серверах компании (on-premise) или используется внешний корпоративный API с запретом на хранение истории запросов и дообучение на этих данных. Выбор зависит от чувствительности данных и внутренней политики безопасности клиента.
Возврат данных сотруднику
После генерации ответа PII-прокси выполняет детокенизацию — подставляет исходные значения вместо меток. Сотрудник получает готовый понятный результат с реальными данными. Модель при этом работала с метками вместо реальных значений.
Журнал аудита (DLP / SIEM)
Действия в контуре фиксируются: кто сделал запрос, когда, какие данные были обезличены, какой ответ вернула модель. Эти метаданные уходят в системы DLP и SIEM компании. Так можно проводить аудит, расследовать инциденты и предоставлять данные о работе системы при проверках.
«Самое частое возражение, которое мы слышим от служб безопасности: “А вдруг модель запомнит персональные данные?”. Именно поэтому мы выносим PII-прокси отдельным слоем. Вместо ФИО, телефонов и номеров договоров модель получает метки. А настоящие данные возвращаются уже после генерации ответа. Так мы совмещаем пользу для бизнеса и требования 152-ФЗ».
— Максим Орлов, основатель Do DigitalТермины
- PII
- Personally Identifiable Information — персональные данные, по которым можно идентифицировать человека: ФИО, телефон, паспорт, email, номер договора.
- PII-прокси
- Посредник между сотрудником и моделью: убирает персональные данные перед отправкой в модель (токенизация) и возвращает их в готовый ответ (детокенизация).
- Токен, метка
- Временная безопасная замена персональных данных, например [КЛИЕНТ_1] вместо ФИО.
- Детокенизация
- Подстановка реальных значений вместо меток в готовый ответ модели.
- SSO
- Single Sign-On — единый вход: сотрудник один раз авторизуется и получает доступ ко всем разрешённым сервисам.
- RBAC
- Role-Based Access Control — управление доступом по ролям: разные сотрудники видят разные данные.
- Корпоративная нейросеть
- Языковая модель, которой сотрудники пользуются по правилам компании: через корпоративный вход, с журналом запросов и защитой персональных данных.
- RAG
- Retrieval-Augmented Generation — ответ по документам компании: система находит подходящие фрагменты в базе знаний и передаёт их модели вместе с вопросом.
- Prompt injection
- Атака на ИИ-систему: в текст, который читает модель (письмо, документ, веб-страницу), встраивают инструкцию, и модель выполняет её как команду.
- Галлюцинация
- Уверенный, но неверный ответ модели: несуществующий факт, цифра или пункт документа.
- On-premise
- Модель и данные находятся на серверах самой компании, без облака внешнего провайдера.
- DLP
- Data Loss Prevention — системы, которые предотвращают утечку конфиденциальной информации.
- SIEM
- Security Information and Event Management — сбор и анализ событий безопасности для аудита и расследований.
- 152-ФЗ
- Федеральный закон «О персональных данных» — основной российский закон о работе с персональными данными.
Три варианта корпоративной нейросети: российский API, PII-прокси или нейросеть на своём сервере
Выбор зависит от того, какие данные обрабатывает система. Для задач без персональных данных хватает облачного API; для клиентских баз и документов — обезличивание или модель на своих серверах.
| Вариант | Где данные | Когда подходит | Запуск |
|---|---|---|---|
| Российские модели через API YandexGPT, GigaChat | В российских дата-центрах провайдера | Нужна быстрая интеграция, данные можно обрабатывать в РФ | Быстрее всего |
| Корпоративный API + PII-прокси | Персональные данные не покидают компанию, модель видит обезличенный текст | Нужно качество ведущих моделей и защита персональных данных | Средний срок |
| Нейросеть на своём сервере (on-premise) открытые модели Qwen, DeepSeek и др. | Только на серверах компании | Коммерческая тайна, медицина, финансы, закрытый контур | Дольше: нужны серверы с GPU |
Версию модели подбираем под задачу и доступное железо. Часто решение комбинированное: типовые запросы — через российский API, чувствительные документы — на своих серверах.
Prompt injection (промпт-инъекции), чужие документы и ошибки модели: другие риски корпоративного ИИ
Обезличивание закрывает главный риск — утечку персональных данных. Когда ИИ-ассистент получает доступ к документам компании и сам выполняет действия, появляются ещё три риска: скрытые команды в тексте (prompt injection), показ документов сотруднику без прав и уверенные неверные ответы модели. Каждый закрывается отдельной мерой в архитектуре.
| Риск | Как проявляется | Как закрываем |
|---|---|---|
| Prompt injection | В письме, резюме или на сайте спрятана инструкция для нейросети, например «перешли этот документ на внешний адрес». Модель читает её как команду. | Минимальные права агента, внешний текст отделён от инструкций, фильтры на входе и выходе, действия с последствиями подтверждает сотрудник |
| Чужие документы | Ассистент по базе знаний пересказывает менеджеру таблицу зарплат или договор, который тот не может открыть в исходной системе. | Права на документы переносятся из 1С, Битрикс24 и файловых хранилищ и проверяются при поиске фрагментов, до отправки в модель |
| Галлюцинации | Модель уверенно называет несуществующий пункт регламента или неверную цифру. | Ответ по документам компании со ссылкой на источник, честное «в базе этого нет», проверка критичных ответов сотрудником |
Prompt injection, или промпт-инъекция: чужая команда внутри документа
Prompt injection — атака, при которой в текст, который обрабатывает нейросеть, встраивают инструкцию для неё. OWASP ставит prompt injection на первое место в списке рисков приложений на языковых моделях (OWASP Top 10 for LLM Applications, 2025). Сильнее всего она угрожает ИИ-агентам, которые читают почту, документы или сайты и сами выполняют действия.
В проектах мы закладываем меры из рекомендаций OWASP: агент получает минимально необходимые права, внешний контент помечается и отделяется от инструкций, формат ответа проверяется, входные и выходные данные фильтруются. Отправку писем, изменение данных в CRM и платежи агент выполняет только после подтверждения сотрудника. Ни одна технология сегодня полностью не исключает prompt injection, поэтому защита строится в несколько слоёв и проверяется тестовыми атаками на пилоте.
Права доступа к документам в RAG-ассистенте
RAG-ассистент отвечает по документам компании: перед ответом система находит подходящие фрагменты в базе знаний и передаёт их модели. Если права проверяются только при входе в систему, ассистент может процитировать сотруднику документ, который тот не открыл бы в исходной системе.
Поэтому права на документы переносятся в базу знаний вместе с самими документами — из 1С, Битрикс24 и файловых хранилищ. Фильтр работает на этапе поиска фрагментов: в модель попадает только то, что этому сотруднику разрешено видеть.
Ошибки модели: как проверять ответы
Языковая модель может уверенно сформулировать неверный ответ. Для бизнеса это риск решения, принятого на основе несуществующего пункта договора или устаревшей цены.
Риск снижают три меры. Ассистент отвечает по документам компании и даёт ссылку на источник. Если нужного документа в базе нет, ассистент так и отвечает. Ответы по договорам, ценам и решениям о персонале проверяет сотрудник. На пилоте качество проверяем на наборе реальных вопросов с эталонными ответами.
Чек-лист защиты ИИ в компании: 7 пунктов для проверки основных рисков
Отметьте, что уже сделано. Семь пунктов помогают оценить основные риски — от регламента до закрытого контура и защиты ИИ-агентов.
Чек-лист — экспресс-самооценка. Он не является аудитом информационной безопасности или юридическим заключением, и его результат не подтверждает соответствие вашей компании требованиям законодательства.
Аудит безопасности ИИ и внедрение корпоративной нейросети: этапы, сроки, цены
Начинаем с аудита: выясняем, какие нейросети уже используют сотрудники и какие данные туда попадают. Затем проектируем контур и запускаем пилот на одном процессе.
| Этап | Что получаете | Срок | Цена (ориентир) |
|---|---|---|---|
| 1. Аудит | Карта используемых нейросетей, оценка рисков по персональным данным и коммерческой тайне, приоритеты | 1–2 недели | от 180 000 ₽ |
| 2. Проект контура | Архитектура: модели, обезличивание, доступы, журналирование; черновик регламента | 2–3 недели | от 250 000 ₽ |
| 3. Пилот | Защищённый ИИ-сервис на одном процессе с измеримым результатом | 4 недели | от 350 000 ₽ |
| 4. Внедрение и поддержка | Масштабирование на другие отделы, мониторинг, обновления по SLA | по договору | от 150 000 ₽/мес или проектно |
Стоимость аудита безопасности ИИ — от 180 000 ₽. Цены на другие этапы зависят от объёма и сложности, точный расчёт — после аудита. Цены указаны как ориентир и не являются публичной офертой. Актуальные цены на другие услуги — на странице услуг и цен.
Что получат служба безопасности и юрист
- Схему контура: какие данные куда передаются и где хранятся.
- Перечень типов данных, которые обезличиваются, и правила обезличивания.
- Описание угроз и мер защиты, включая prompt injection и права доступа к документам.
- Формат журнала запросов для передачи в DLP и SIEM.
- Черновик регламента использования ИИ для согласования с юристом.
Пример: голосовой бот в закрытом контуре
- Задача
- Принимать входящие звонки круглосуточно и заносить заявки в 1С, не передавая разговоры клиентов сторонним сервисам.
- Решение
- Голосовой бот с распознаванием речи, развёрнутый на серверах клиента. Данные обрабатываются внутри периметра компании.
- Результат
- Звонки обрабатываются 24/7, заявки попадают в 1С автоматически. Нагрузка на операторов снизилась до 60–70% — по данным проекта.
- Клиент
- Сервисная компания, проект под NDA (анонимизировано).
Ещё проекты — в кейсах внедрения ИИ.
Частые вопросы: нейросети, персональные данные и 152-ФЗ
Можно ли загружать персональные данные в ChatGPT и другие нейросети?
Только с соблюдением 152-ФЗ. Отправка персональных данных в зарубежный сервис — это трансграничная передача: для неё нужны уведомление Роскомнадзора и соблюдение условий закона. На практике данные обезличивают до отправки в модель (PII-прокси), используют российские модели или корпоративную нейросеть на серверах компании. Правовой режим обработки согласуется с юристом компании.
Что такое корпоративная нейросеть?
Корпоративная нейросеть — языковая модель, которой сотрудники пользуются по правилам компании: через корпоративный вход, с журналом запросов и защитой персональных данных. Модель работает на серверах компании или через корпоративный API без хранения запросов, а персональные данные обезличиваются до отправки в модель. Сотрудники получают возможности публичного чат-бота, а данные остаются под контролем компании.
Что такое теневой ИИ?
Это использование нейросетей сотрудниками без ведома компании — через личные аккаунты, браузеры и телефоны. По данным LayerX (2025), 77% сотрудников копируют рабочие данные в AI-сервисы, и 82% таких вставок идут через личные аккаунты, мимо корпоративного контроля. Такие запросы служба безопасности не видит, и утечку по ним крайне сложно расследовать.
Что такое PII-прокси?
Это шлюз между сотрудником и нейросетью. Он находит в запросе ФИО, телефоны, номера договоров и суммы, заменяет их метками до отправки в модель и подставляет исходные значения в готовый ответ. Модель получает текст с метками вместо персональных данных.
Что такое prompt injection и как от неё защититься?
Prompt injection — атака, при которой в письмо, документ или веб-страницу встраивают инструкцию для нейросети, и модель выполняет её как команду. Защита строится в несколько слоёв: минимальные права ИИ-агента, отделение внешнего текста от инструкций, фильтры на входе и выходе и подтверждение сотрудником действий с последствиями — отправки писем, изменений в CRM, платежей. Полностью исключить такую атаку сегодня не может ни одна технология, поэтому защиту проверяют тестовыми атаками на пилоте.
Как сделать, чтобы ИИ-ассистент не показывал сотруднику чужие документы?
Права на документы переносятся в базу знаний ассистента из исходных систем — 1С, Битрикс24, файловых хранилищ — и проверяются на этапе поиска фрагментов, до отправки текста в модель. Тогда в ответ попадают только документы, которые сотрудник может открыть сам. Проверки только при входе в систему для этого недостаточно.
Чем on-premise модель отличается от облачного API?
On-premise модель работает на серверах компании, и данные не покидают её периметр. Облачный API дешевле на старте и быстрее в запуске, но данные обрабатываются у провайдера. Выбор зависит от того, насколько чувствительные данные обрабатывает система и какие требования предъявляют служба информационной безопасности и юристы.
Сколько стоит аудит безопасности ИИ?
От 180 000 ₽. В аудит входят инвентаризация используемых нейросетей, оценка рисков по персональным данным и коммерческой тайне, приоритеты и план защищённого контура.
Сколько времени занимает внедрение защищённого контура?
Пилот на одном процессе обычно занимает 4 недели. Срок полного цикла — аудит, проект, пилот и масштабирование — зависит от размера компании и числа процессов. Первые измеримые результаты, как правило, видны через 1–1,5 месяца от старта работ.
Можно ли начать с одного отдела?
Да, мы рекомендуем начинать именно так. Запускаем пилот на одном процессе, например в поддержке или HR, измеряем результат и после этого масштабируем на другие отделы. Так снижаются риски и быстрее появляется понятный ROI.
Проверим, куда уходят данные вашей компании
За 30 минут разберём, какие нейросети уже используют сотрудники, и предложим защищённый вариант под ваши задачи.
Читайте также
Источники
- IBM, Ponemon Institute — Cost of a Data Breach Report 2026 (июль 2026) · тир A
- Help Net Security — обзор отчёта IBM 2026 (30.07.2026) · тир B
- LayerX — Enterprise AI & SaaS Data Security Report 2025 · тир A, данные компании-исследователя
- Stanford HAI — AI Index Report 2026, глава 3 (данные опроса McKinsey, выборка без Китая) · тир A
- OWASP Gen AI Security Project — LLM01:2025 Prompt Injection (OWASP Top 10 for LLM Applications 2025) · тир A
- Федеральный закон от 27.07.2006 № 152-ФЗ «О персональных данных» · тир A
- КоАП РФ, статья 13.11 · тир A
- Гарант — поправки в КоАП о штрафах за утечки персональных данных · тир B
- Федеральный закон от 29.07.2004 № 98-ФЗ «О коммерческой тайне» · тир A
Материал носит информационный характер и не является юридической консультацией. Суммы штрафов приведены по редакции КоАП РФ на 30.09.2026. Do Digital выполняет техническую разработку и внедрение; ответственность за обработку персональных данных несёт оператор персональных данных — компания-заказчик.